이번 글에서는 IPsec VPN과 SSL VPN에 대해서 알아보고자 한다.
이전 글에서 VPN은 인터넷과 같은 공용 네트워크 위에 안전한 통신 통로(Tunnel) 를 만드는 기술이라고 알아보았다.
그런데 VPN에 대해 조금 더 찾아보다 보면 다음과 같은 단어들을 만나게 된다.
- IPsec VPN
- SSL VPN
- Site-to-Site VPN
- Remote Access VPN
처음에는 모두 VPN인데 굳이 왜 여러 종류로 나누는지 이해가 잘 가지 않았다.
특히 IPsec VPN과 SSL VPN은 둘 다 데이터를 암호화하여 안전하게 통신하기 위한 기술이기 때문에 차이가 더 헷갈렸다.
이번 글에서의 핵심 질문은 다음과 같다.
IPsec VPN과 SSL VPN은 둘 다 안전한 통로를 만드는 기술인데, 무엇이 다른 걸까?
결론부터 간단하게 말하면,
IPsec VPN은 네트워크 자체를 안전하게 연결하는 데 강점이 있고, SSL VPN은 외부 사용자가 내부 네트워크에 접속하는 데 편리하다.
다만 이것은 대표적인 사용 형태를 기준으로 단순화한 설명이다.
조금 더 자세히 알아보자.
먼저 상황을 하나 생각해보자
서울에 본사가 있고 부산에 지사가 있는 회사가 있다고 해보자.
서울 본사                        부산 지사

PC ─┐                          ┌─ PC
PC ─┼─ 내부 Network    내부 Network ─┼─ PC
Server ─┘                      └─ Server
두 사무실은 멀리 떨어져 있기 때문에 하나의 LAN으로 직접 연결되어 있지 않다.
그렇다고 서울과 부산 사이에 회사 전용 케이블을 직접 설치하는 것도 현실적으로 어렵다.
그래서 인터넷을 이용해야 한다.
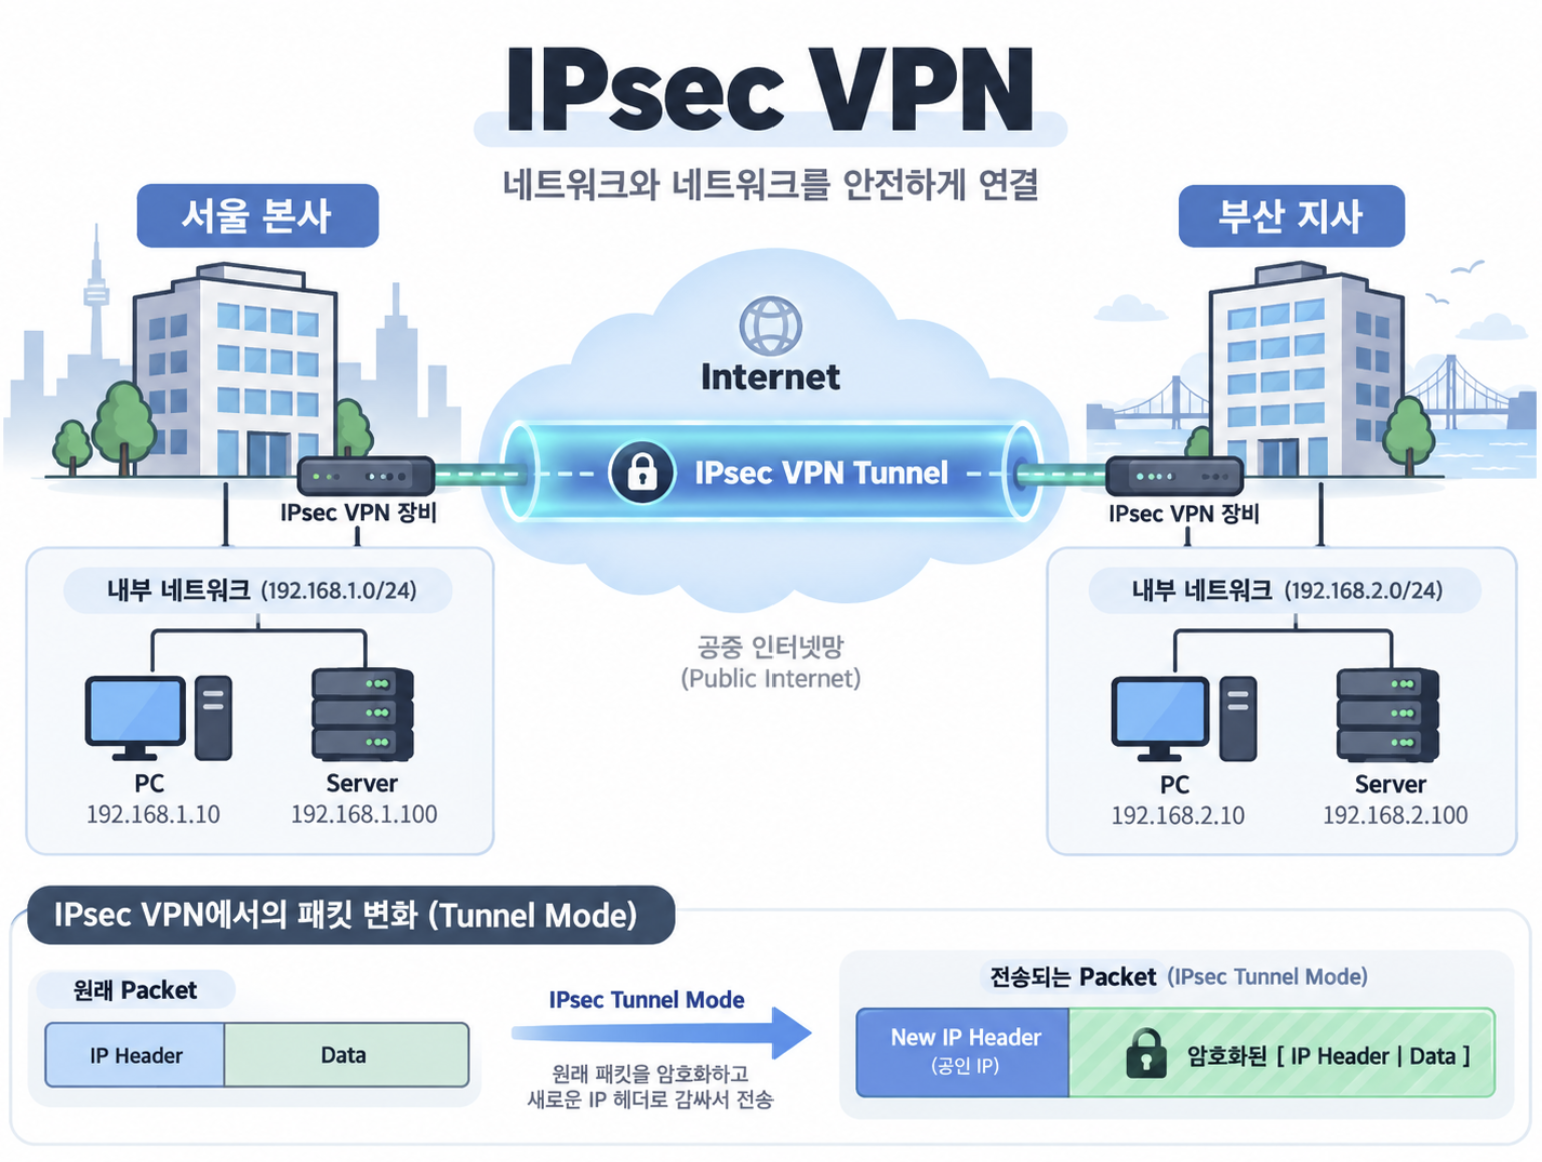
서울 본사 ───────── Internet ───────── 부산 지사하지만 회사 내부의 중요한 데이터를 인터넷에 그대로 보내는 것은 위험하다.
누군가 중간에서 데이터를 가로챌 수도 있기 때문이다.
그래서 두 네트워크 사이에 암호화된 통로를 만든다.
                  IPsec VPN Tunnel
          <============================>

서울 본사 ─────── Internet ───────── 부산 지사
이렇게 네트워크와 네트워크를 안전하게 연결할 때 많이 사용하는 방식이 IPsec VPN이다.
IPsec VPN
IPsec은 Internet Protocol Security의 약자이다.
이름 그대로 IP 통신을 보호하기 위한 기술이다.
IPsec은 IP 패킷을 암호화하거나 인증하여 인터넷을 통해 전달되는 데이터를 보호할 수 있다. 현대적인 IPsec 구성에서는 보통 IKE를 이용해 암호화에 필요한 키와 보안 연결을 협상하고, ESP를 이용해 실제 IP 패킷을 보호한다.
쉽게 생각하면,
IP 패킷을 안전한 상자에 넣어서 상대방에게 전달하는 것
이라고 이해할 수 있다.
택배를 보내는 상황으로 생각해보자
서울 본사에서 부산 지사로 다음과 같은 데이터를 보내려고 한다.
[ 회사 내부 데이터 ]이 데이터를 인터넷에 그대로 보낸다면 중간에서 내용을 확인당할 가능성이 있다.
그래서 IPsec을 이용해 데이터를 보호한다.
원래 Packet

[ IP Header | Data ]

        ↓

IPsec으로 보호

[ New IP Header | 암호화된 원래 Packet ]
이렇게 원래 IP 패킷을 보호하여 인터넷으로 전달한다.
부산 지사의 VPN Gateway에 도착하면 반대 과정이 이루어진다.
[ New IP Header | 암호화된 Packet ]

                ↓

          VPN Gateway

                ↓

        복호화 및 처리

                ↓

      [ IP Header | Data ]
결국 인터넷 구간에서는 보호된 상태로 이동하고,
회사 내부에서는 다시 원래 패킷으로 통신하게 된다.
IPsec Tunnel Mode
IPsec에는 대표적으로 Transport Mode와 Tunnel Mode가 있다.
VPN을 이해할 때 특히 중요한 것은 Tunnel Mode이다.
Tunnel Mode에서는 원래 IP 패킷 전체를 보호하고 바깥에 새로운 IP Header를 추가한다. IPsec 표준에서도 Tunnel Mode는 VPN과 보안 게이트웨이 간 통신에 일반적으로 사용되는 방식으로 설명한다.
구조를 단순하게 표현하면 다음과 같다.
원래 Packet

┌─────────────────────────┐
│ IP Header │    Data     │
└─────────────────────────┘

            ↓

      IPsec Tunnel

            ↓

┌──────────────────────────────────────────┐
│ New IP Header │ 암호화된 [IP Header|Data] │
└──────────────────────────────────────────┘
여기서 중요한 부분은 원래 패킷 전체가 안쪽으로 들어간다는 것이다.
그래서 외부 인터넷에서는 VPN Gateway끼리 통신하는 패킷처럼 보이지만,
터널 내부에는 실제 회사 내부에서 전달하려던 패킷이 들어 있다.
왜 새로운 IP Header가 필요할까?
예를 들어 서울 본사 내부 PC의 IP가 다음과 같다고 해보자.
서울 PC
192.168.10.10
부산 서버의 IP는 다음과 같다.
부산 Server
192.168.20.10
두 주소 모두 사설 IP이기 때문에 인터넷에서 직접 전달할 수 없다.
그래서 실제 인터넷에서는 VPN Gateway의 공인 IP를 이용한다.
원래 Packet

Source      : 192.168.10.10
Destination : 192.168.20.10
IPsec Tunnel을 통과할 때는 바깥쪽에 새로운 Header가 붙는다.
Outer Header

Source      : 서울 VPN Gateway 공인 IP
Destination : 부산 VPN Gateway 공인 IP


Inner Packet

Source      : 192.168.10.10
Destination : 192.168.20.10
즉 인터넷은 바깥쪽 Header를 보고 패킷을 부산 VPN Gateway까지 전달한다.
부산 VPN Gateway에 도착하면 바깥쪽 Header를 제거하고 원래 패킷을 꺼낸다.
Internet

서울 VPN Gateway
       │
       │ 보호된 Packet
       ▼
==========================
       IPsec Tunnel
==========================
       │
       ▼
부산 VPN Gateway
       │
       │ 원래 Packet
       ▼
192.168.20.10
따라서 서울과 부산의 내부 네트워크는 인터넷을 사이에 두고 있어도 마치 하나의 사설망처럼 통신할 수 있다.
그렇다면 SSL VPN은 무엇일까?
이번에는 조금 다른 상황을 생각해보자.
서울 본사에서 근무하는 직원이 퇴근해서 집에 왔다.
그런데 회사 내부에 있는 업무 시스템에 접속해야 한다.
회사 내부

PC ─── ERP Server
     └─ File Server
     └─ 내부 Web Server
회사 안에서는 문제가 없다.
하지만 직원은 지금 집에 있다.
집 PC ───── Internet ───── 회사집 PC는 회사 내부 네트워크에 직접 연결되어 있지 않기 때문에 내부 서버에 접근하기 어렵다.
그렇다고 내부 서버를 인터넷에 그대로 공개할 수도 없다.
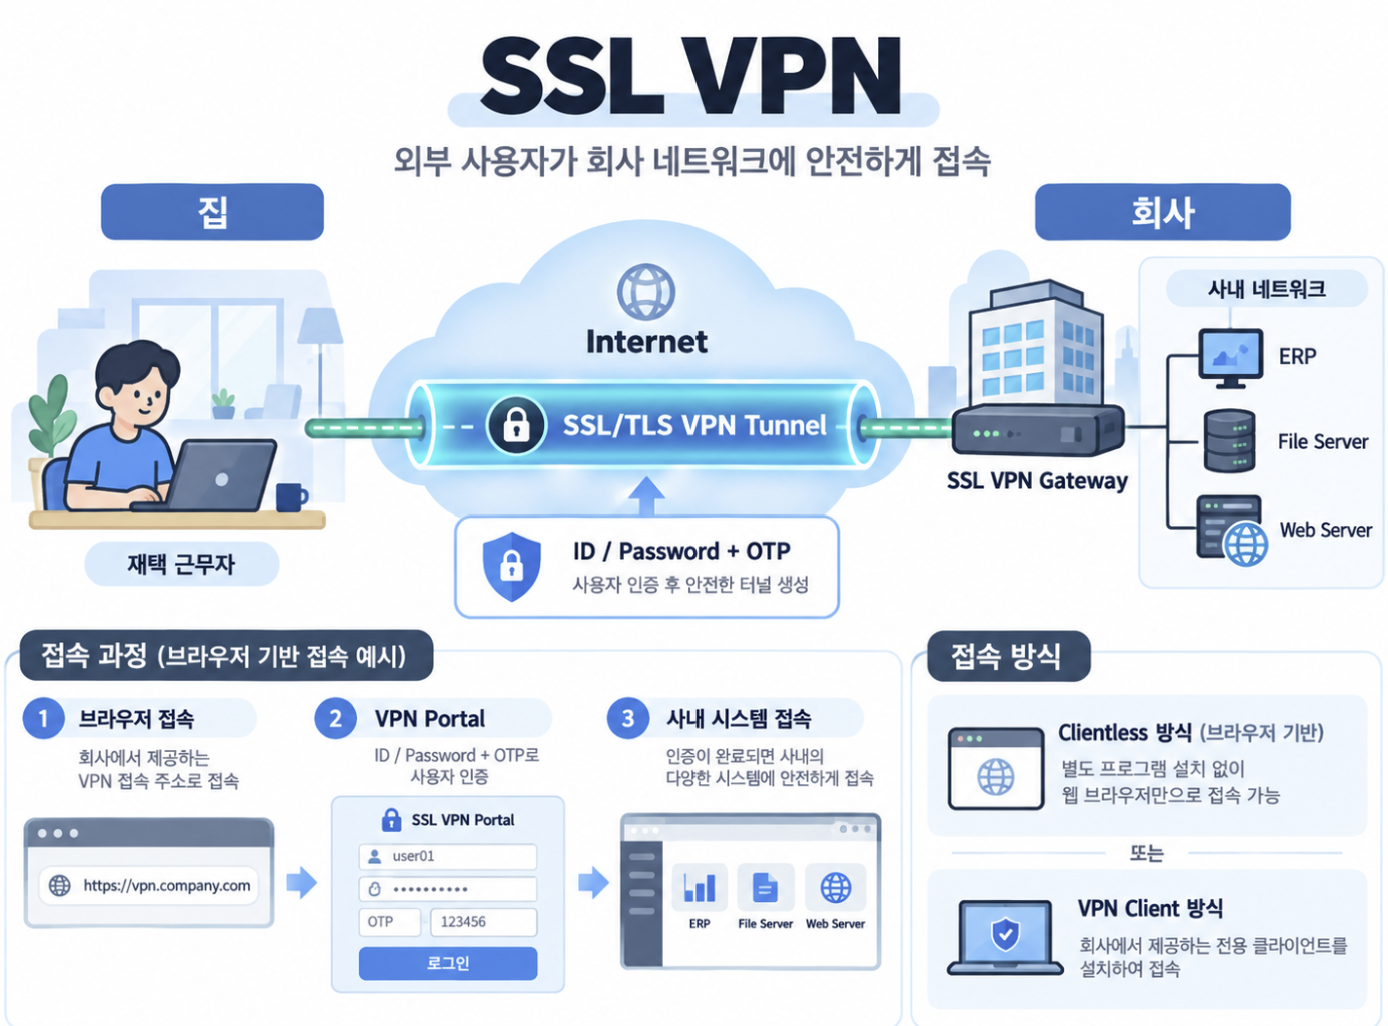
이럴 때 많이 사용하는 것이 SSL VPN이다.
                    SSL VPN
              <================>

집 PC ───────── Internet ───────── VPN Gateway ─── 사내 Server
사용자가 VPN Gateway에 인증한 뒤 안전한 터널을 만들고 회사 내부 자원에 접근하는 것이다.
SSL VPN
SSL VPN은 이름에서 알 수 있듯이 SSL/TLS 기술을 이용해 안전한 연결을 만드는 VPN 방식이다.
현재 실제 보안 통신에서는 SSL의 후속 기술인 TLS가 사용되기 때문에, 이름은 SSL VPN이라고 부르더라도 실제 구현에서는 TLS를 사용하는 경우가 일반적이다. Cisco의 현재 Remote Access VPN 문서 역시 SSL VPN 연결에 TLS 또는 DTLS를 사용한다고 설명한다.
우리가 웹사이트에 접속할 때 사용하는 HTTPS를 생각하면 이해하기 쉽다.
http://example.com

→ 일반적인 HTTP 통신


https://example.com

→ TLS를 이용해 보호된 HTTP 통신
SSL VPN 역시 이러한 SSL/TLS 기반의 보안 연결을 이용한다.
IPsec VPN과 SSL VPN의 가장 큰 차이
여기까지만 보면 이런 생각이 들 수 있다.
결국 둘 다 암호화해서 보내는 것 아닌가?
맞다.
둘 다 안전한 통신을 만든다는 목적은 비슷하다.
하지만 주로 사용되는 상황과 접근 방식이 다르다.
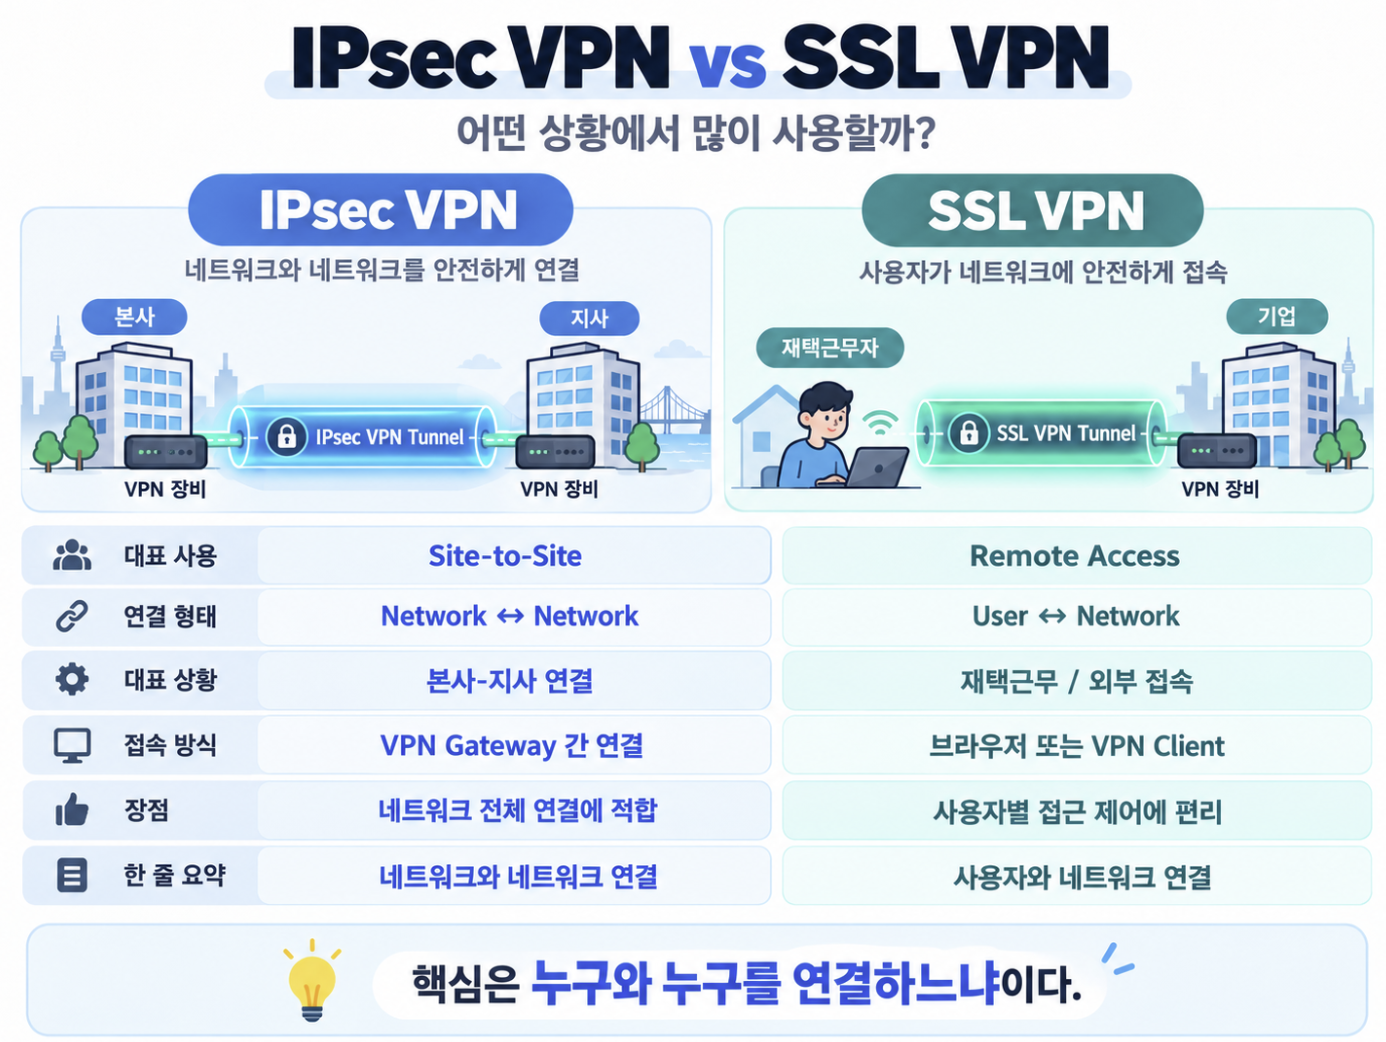
아주 단순하게 정리하면 다음과 같다.
IPsec VPN

회사 ───────────── 회사
Network            Network


SSL VPN

사용자 ─────────── 회사
PC                 Network
즉,
IPsec VPN → 네트워크와 네트워크 연결
SSL VPN → 사용자와 네트워크 연결
이라고 먼저 이해하면 쉽다.
물론 IPsec도 Remote Access VPN으로 사용할 수 있고 SSL VPN도 클라이언트를 이용하여 네트워크 계층 수준의 터널을 만들 수 있다. 따라서 위 구분은 기술적으로 절대적인 구분이 아니라 실무에서 많이 접하게 되는 대표적인 사용 형태라고 보는 것이 좋다.
Site-to-Site VPN
IPsec VPN을 공부하면 Site-to-Site VPN이라는 표현이 자주 나온다.
말 그대로
Site와 Site를 연결하는 VPN
이다.
여기서 Site는 하나의 회사나 지점 네트워크라고 생각하면 된다.
서울 본사                         부산 지사

192.168.10.0/24                 192.168.20.0/24

      │                              │
      ▼                              ▼
 VPN Gateway ================= VPN Gateway
                 IPsec
VPN Gateway끼리 IPsec Tunnel을 생성한다.
그 뒤 내부 사용자는 VPN 프로그램을 직접 실행하지 않아도 된다.
서울 PC가 부산 Server로 패킷을 보내면 Gateway가 알아서 VPN Tunnel을 통해 전달하기 때문이다.
서울 PC
192.168.10.10
     │
     ▼
서울 VPN Gateway
     │
     │
===== IPsec Tunnel =====
     │
     ▼
부산 VPN Gateway
     │
     ▼
부산 Server
192.168.20.10
즉 사용자 입장에서는 그냥 다른 내부 서버에 접속하는 것처럼 보인다.
이것이 Site-to-Site VPN의 큰 특징이다.
Remote Access VPN
반대로 SSL VPN에서 많이 접하게 되는 형태가 Remote Access VPN이다.
Remote는 말 그대로 원격이라는 뜻이다.
회사 밖에 있는 사용자가 회사 네트워크에 접속하는 것이다.
예를 들어 재택근무 중인 직원이 있다고 해보자.
직원의 집

Notebook
   │
   │ Internet
   ▼
VPN Gateway
   │
   ▼
회사 내부 Network
사용자는 먼저 VPN 서버에 접속한다.
그리고 보통 다음과 같은 인증 과정을 거친다.
ID / Password
      +
OTP 또는 MFA
      ↓
사용자 인증
      ↓
VPN 연결
인증이 성공하면 회사 내부 자원에 접근할 수 있는 VPN Tunnel이 만들어진다.
                SSL VPN Tunnel
        <==========================>

사용자 PC ───── Internet ───── VPN Gateway ───── 사내 Server
그래서 집이나 외부에서도 회사 내부 시스템을 안전하게 이용할 수 있다.
SSL VPN은 프로그램 없이 사용할 수 있을까?
SSL VPN을 설명할 때 Clientless VPN이라는 표현도 자주 등장한다.
Clientless는 별도의 VPN 프로그램을 설치하지 않고 웹 브라우저를 이용해 접근하는 방식이다.
Cisco 문서에서도 Clientless SSL VPN은 웹 브라우저를 이용해 VPN Gateway에 인증한 뒤 허용된 내부 자원에 접근하는 방식으로 설명한다.
예를 들어 사용자가 다음과 같이 VPN Portal에 접속한다고 해보자.
사용자

   ↓

https://vpn.company.com

   ↓

ID / Password 로그인

   ↓

VPN Portal

   ↓

사내 Web / 업무 시스템
이 방식의 장점은 별도의 VPN 프로그램 설치가 필요하지 않을 수 있다는 것이다.
하지만 접근할 수 있는 애플리케이션에 제한이 있을 수 있다.
웹 기반 업무 시스템이라면 문제가 없지만,
모든 IP 기반 프로그램을 사용해야 하는 상황이라면 Clientless 방식만으로는 부족할 수 있다.
Full Tunnel 방식
그래서 SSL VPN에서도 전용 Client 프로그램을 사용하는 방식이 존재한다.
Cisco Secure Client와 같은 VPN 프로그램을 사용하는 방식을 생각하면 된다.
사용자 PC

VPN Client 실행
      │
      ▼
Internet
      │
      ▼
SSL VPN Gateway
      │
      ▼
회사 Network
이 경우 VPN Client가 네트워크 수준의 터널을 만들어 다양한 IP 기반 애플리케이션을 사용할 수 있다. Cisco 문서에서는 이를 Full-Tunnel 방식으로 설명하며, 네트워크 계층에서 데이터를 전달하기 때문에 대부분의 IP 기반 애플리케이션을 지원할 수 있다고 설명한다.
즉,
Clientless SSL VPN

Browser
   ↓
VPN Portal
   ↓
특정 Web Application
와
Full Tunnel SSL VPN

VPN Client
   ↓
VPN Tunnel
   ↓
회사 Network
   ↓
다양한 내부 서비스
는 접근 범위에 차이가 있다.
정리하자면..
회사 건물을 하나의 사설 네트워크라고 생각해보자.
이번에는 회사가 서울과 부산 두 곳에 있다고 해보자.
IPsec VPN
서울 회사와 부산 회사를 아예 전용 지하 터널로 연결하는 것과 비슷하다.
서울 회사
   │
   │ 지하 터널
   │====================
   │
부산 회사
직원들은 터널이 어떻게 만들어져 있는지 몰라도 된다.
그냥 서울 회사에서 부산 회사로 이동할 수 있다.
즉,
건물과 건물을 연결하는 터널
에 가깝다.
SSL VPN
SSL VPN은 집에 있는 직원에게 회사로 들어올 수 있는 개인용 보안 통로를 제공하는 것과 비슷하다.
직원 집
   │
   │ 개인용 보안 통로
   │====================
   │
회사
하지만 아무에게나 통로를 열어주면 안 된다.
그래서 먼저 신원을 확인한다.
"당신이 회사 직원이 맞습니까?"

ID
Password
OTP

       ↓

인증 성공

       ↓

접속 허용
즉,
사용자가 외부에서 회사에 들어오기 위한 통로
에 가깝다.
구분IPsec VPNSSL VPN
| 핵심 | IP 패킷 보호 | SSL/TLS 기반의 안전한 연결 |
| 대표 사용 | Site-to-Site | Remote Access |
| 연결 형태 | Network ↔ Network | User ↔ Network |
| 대표 상황 | 본사와 지사 연결 | 재택근무 / 외부 직원 접속 |
| 사용자 프로그램 | Site-to-Site에서는 일반 사용자가 신경 쓸 필요 없음 | Clientless 또는 VPN Client 사용 |
| 접근 범위 | 네트워크 전체 연결에 적합 | 사용자별 접근 제어에 편리 |
| 대표 예 | 서울 본사 ↔ 부산 지사 | 집의 노트북 ↔ 회사 |
다만 다시 한번 강조하면,
IPsec = 무조건 Site-to-Site
SSL VPN = 무조건 Remote Access
라는 의미는 아니다.
IPsec을 이용한 Remote Access VPN도 존재한다.
실제로 현재 VPN 제품에서도 SSL/TLS 방식과 IPsec-IKEv2 방식을 모두 Remote Access VPN에 사용할 수 있다.
따라서 처음 개념을 잡을 때는
IPsec VPN
→ Network와 Network를 연결할 때 많이 사용

SSL VPN
→ 외부 User가 Network에 접속할 때 많이 사용
정도로 이해한 뒤 세부 내용을 공부하는 것이 편하다.
결국 두 기술의 목적은 같다
IPsec VPN과 SSL VPN은 동작 방식과 사용되는 환경에는 차이가 있지만,
궁극적인 목적은 같다.
바로
신뢰할 수 없는 Internet을 통해 안전하게 통신하는 것
이다.
인터넷을 하나의 공개된 도로라고 생각해보자.
그 위에는 수많은 사람과 차량이 다닌다.
중요한 회사 데이터를 아무런 보호 없이 이 도로로 보내는 것은 위험하다.
VPN은 그 공개된 도로 위에 안전한 통로를 만드는 것이다.
그리고 그 통로를 만드는 대표적인 방법이 IPsec VPN과 SSL VPN이라고 볼 수 있다.
이번 글에서는 IPsec VPN과 SSL VPN에 대해서 알아보았다.
처음에는 둘 다 VPN이라는 이름을 가지고 있기 때문에 차이를 이해하기 어려울 수 있다.
하지만 누구와 누구를 연결하는지를 생각하면 조금 쉽게 구분할 수 있다.
IPsec VPN

Network  ←────────→  Network
본사                   지사


SSL VPN

User     ←────────→  Network
재택 직원              회사
IPsec VPN은 IP 계층에서 패킷을 보호할 수 있으며, 특히 Tunnel Mode를 이용해 서로 떨어진 네트워크를 안전하게 연결하는 Site-to-Site VPN에 많이 사용된다.
SSL VPN은 SSL/TLS를 이용하여 안전한 연결을 만들며, 외부 사용자가 회사 내부 네트워크에 접근하는 Remote Access VPN에서 많이 사용된다.
결국 핵심은 다음과 같다.
IPsec VPN은 떨어진 네트워크를 연결하는 데 강점이 있고, SSL VPN은 떨어진 사용자를 네트워크에 연결하는 데 편리하다.
이렇게 이해하면 IPsec VPN과 SSL VPN의 전체적인 차이를 쉽게 구분할 수 있을 것이다.
'CS > Network Security' 카테고리의 다른 글
| 기존 방화벽과 차세대 방화벽(NGFW) 이해하기 - 4계층 패킷 필터링부터 L7 애플리케이션 제어까지 (0) | 2026.09.15 |
|---|---|
| VPN과 Firewall 이해하기 - 터널링부터 패킷 필터링까지 (0) | 2026.08.27 |